Zugriff steuern
mit der Cloud Firewall
Legen Sie fest, welche Verbindungen Ihre Cloud-Dienste annehmen und wohin sie Traffic senden dürfen. Ihre Regeln verwalten Sie im Hostman-Dashboard, ohne Aufpreis.
Netzwerkzugriff zentral verwalten
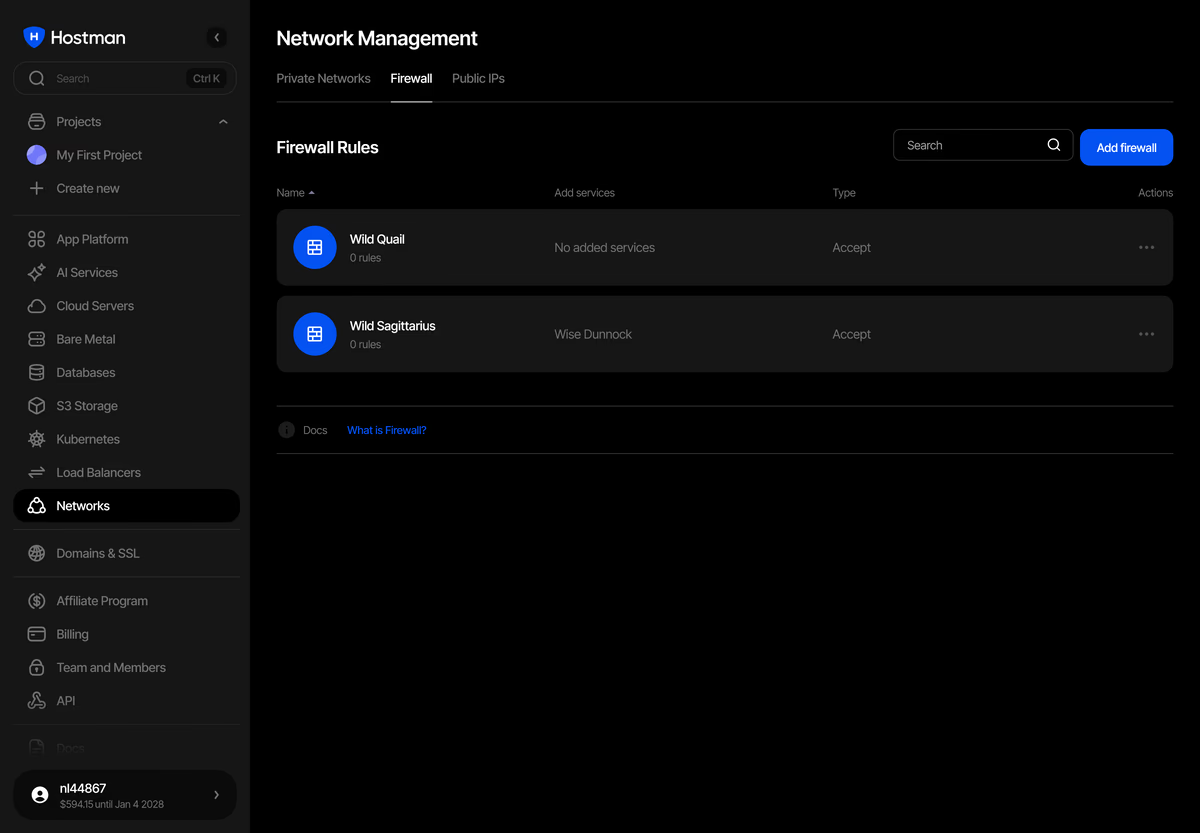
Regeln im Dashboard konfigurieren
Legen Sie Zugriffsregeln fest, ohne die Firewall im Server-Betriebssystem anzupassen. Verwalten Sie sie gemeinsam mit Ihren Cloud-Ressourcen.
Traffic in beide Richtungen steuern
Bestimmen Sie, welche Verbindungen Ihre Dienste erreichen und mit welchen Zielen sie sich verbinden dürfen. Eingehende und ausgehende Regeln legen Sie unabhängig voneinander fest.
Regeln für mehrere Dienste wiederverwenden
Wenden Sie eine Regelgruppe auf mehrere unterstützte Ressourcen an. Ihre gemeinsamen Zugriffsregeln verwalten Sie zentral im Dashboard.
Zugriff für jede Workload definieren
Firewall-Regeln auf Ihre Dienste anwenden
Cloud Server
Virtuelle Maschinen mit vollem Root-Zugriff und NVMe-Speicher. Wählen Sie einen festen Tarif oder konfigurieren Sie CPU, RAM und Speicher.
App Platform
Deployen Sie Frontend- und Backend-Apps aus Git oder Docker, ohne Server zu verwalten. Code und App-Einstellungen konfigurieren Sie selbst.
Managed Databases
Verwaltete Engines für App-Daten, Caching, Analytics, Suche und Messaging. Updates und Wartung übernimmt Hostman.