Contrôlez l’accès
avec Cloud Firewall
Choisissez les connexions que vos services cloud acceptent et les destinations vers lesquelles ils peuvent envoyer du trafic. Gérez vos règles dans le tableau de bord Hostman, sans frais supplémentaires.
Gérez l’accès réseau au même endroit
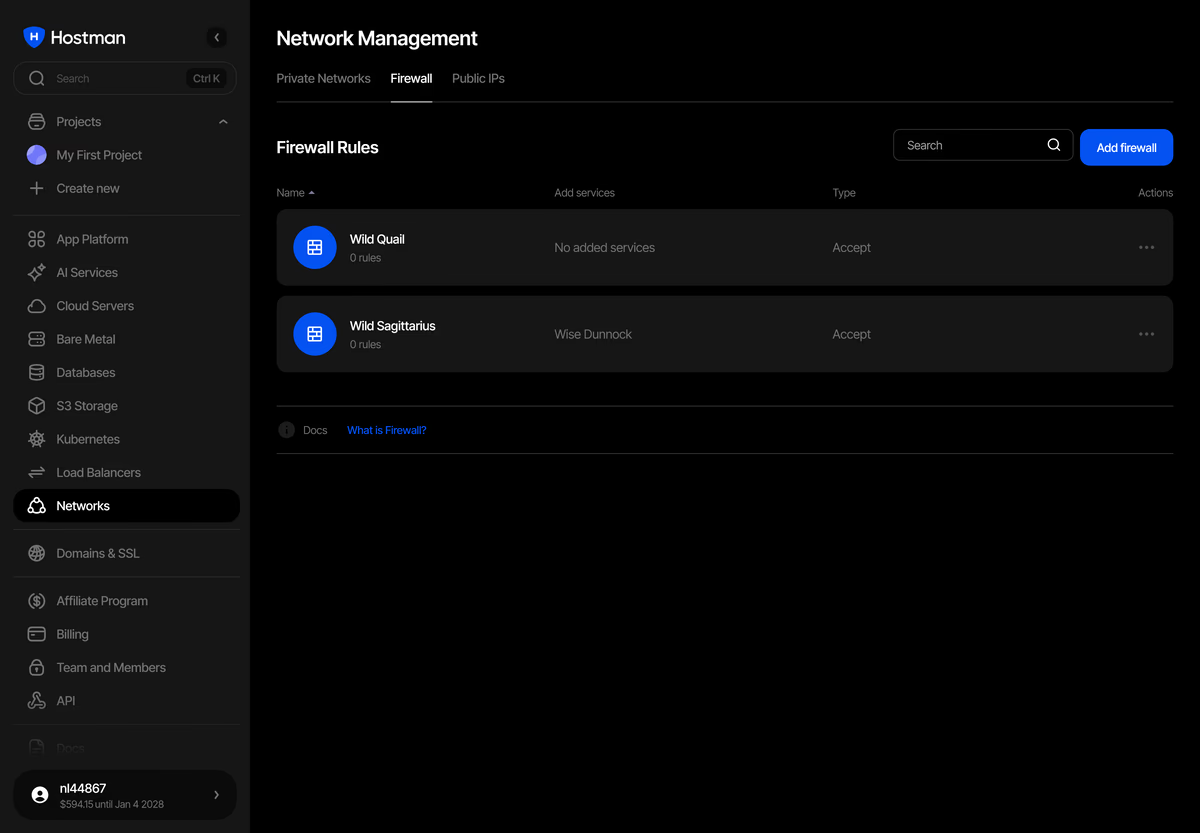
Configurez les règles dans le tableau de bord
Définissez des règles d’accès sans modifier le pare-feu du système d’exploitation du serveur. Gérez-les avec vos autres ressources cloud.
Contrôlez le trafic dans les deux sens
Choisissez quelles connexions peuvent atteindre vos services et vers quelles destinations ils peuvent se connecter. Définissez les règles entrantes et sortantes indépendamment.
Réutilisez vos règles entre services
Appliquez un même groupe de règles à plusieurs ressources prises en charge. Gérez leurs règles d’accès communes depuis le tableau de bord.
Définissez l’accès pour chaque charge de travail
Appliquez vos règles de pare-feu à vos services
Cloud Servers
Machines virtuelles avec accès root complet et stockage NVMe. Choisissez un plan fixe ou configurez CPU, RAM et stockage.
App Platform
Déployez des applications frontend et backend depuis Git ou Docker sans gérer de serveurs. Configurez votre code et les réglages de l’application.
Managed Databases
Moteurs gérés pour les données applicatives, le cache, l’analytique, la recherche et la messagerie. Hostman s’occupe des mises à jour et de la maintenance.